Domain viperx.de kaufen?
Wir ziehen mit dem Projekt
viperx.de um.
Sind Sie am Kauf der Domain
viperx.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain viperx.de kaufen?
Ist fraud@operations.cardcomplete.com ein sicherer Absender?
Es ist schwierig, die Sicherheit eines Absenders allein anhand der E-Mail-Adresse zu beurteilen. Es ist möglich, dass diese E-Mail-Adresse von Betrügern verwendet wird, um sich als Cardcomplete auszugeben. Es ist ratsam, vorsichtig zu sein und verdächtige E-Mails zu überprüfen, bevor man auf sie antwortet oder persönliche Informationen preisgibt. **
Was ist ein HTML-Fraud-Virus?
Ein HTML-Fraud-Virus ist eine Art von Malware, die in HTML-Code eingebettet ist und dazu dient, betrügerische Aktivitäten durchzuführen. Dies kann beispielsweise das Umleiten von Benutzern auf gefälschte Websites oder das Sammeln von persönlichen Daten sein. Der Virus verbreitet sich oft über infizierte Websites oder E-Mail-Anhänge. **

Ähnliche Suchbegriffe für Fraud Detection
Top-Angebote
Produkte zum Begriff Fraud Detection:
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Biss, Levon: MicrosculptureMicrosculpture , Portraits of Insects , > , Erscheinungsjahr: 20171010, Produktform: Leinen, Autoren: Biss, Levon, Seitenzahl/Blattzahl: 144, Abbildungen: 144 color photographs, Themenüberschrift: PHOTOGRAPHY / Subjects & Themes / Plants & Animals, Keyword: Microsculpture Portraits of Insects 9781419726958, Fachschema: Englische Bücher / Sachbuch / Natur~Entomologie~Insekt~Kerbtier~Kerf~Mensch / Fotobände~Porträt (Fotografie, Kunst)~Natur / Kunst, Fotografie, Literatur, Fachkategorie: Porträtfotografie~Tierwelt und Natur (Stillleben, Landschaften usw.)~Spezielle Techniken in der Fotografie, Imprint-Titels: Abrams Books, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Tierwelt: Schmetterlinge, Insekten und Spinnen: Sachbuch, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Abrams & Chronicle Books, Verlag: Abrams & Chronicle Books, Länge: 312, Breite: 261, Höhe: 22, Gewicht: 1308, Produktform: Gebunden, Genre: Importe, Genre: Importe, Seitenzahl: n.pag.,35,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Greisser, Joe: Gefahr! Gefahr?Gefahr! Gefahr? , Wie können Kinder einen gesunden Umgang mit Angst entdecken? Dieses Kinderbuch rund um die Burggemeinschaft vermittelt, worum es bei der Angst wirklich geht: Sie dient der Sicherheit. Auf seiner Morgenrunde ruft der aufmerksame Wachmann plötzlich mit stockender Stimme: 'Eine Ratte!' Er kriegt es mit der Angst zu tun und schleicht auf zittrigen Beinen in die entgegengesetzte Richtung. Als die Burggemeinschaft am Nachmittag auf einer Wanderung ist, wird es noch schlimmer: Nun fürchtet er sich sogar vor den knarrenden Brettern des Wehrganges und vor einem Wespennest! Dass die Vorsicht des Wachmannes aber auch lebenswichtig sein kann, erleben die Burgbewohner:innen am nächsten Tag auf eindrückliche Weise. 'Endlich ein Angst-Kinderbuch mit einem frischen Ansatz: Nicht gegen die Angst sondern mit ihr!' , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20241020, Produktform: Leinen, Titel der Reihe: Burggemeinschaft##, Autoren: Greiser, Joe, Illustrator: Weber, Adrian, Seitenzahl/Blattzahl: 54, Keyword: Angst; Angststörungen; Psyche; Selbstwirksamkeit, Fachschema: Angst / Ratgeber~Angst / Phobie~Phobie~Bilderbuch, Fachkategorie: Umgang mit Angst und Phobien~Kinder/Jugendliche: Persönliche und soziale Themen: Sorgen, Angst~Bilderbücher mit Erzähltexten, Interesse Alter: empfohlenes Alter: ab 8 Jahre~Relating to people with learning disorders, difficulties or disabilities~Bezug zu Menschen mit versteckten oder unsichtbaren Behinderungen / Störungen, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 12, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 15, Gewicht: 332, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Welche Schlangen spritzen Gift?
Welche Schlangen spritzen Gift? Giftschlangen gehören zu den Gattungen wie Vipern, Kobras und Seeschlangen. Diese Schlangen haben spezielle Giftdrüsen, die Gift produzieren und über spezielle Zähne oder Kiefer in ihre Beute injizieren können. Das Gift dient dazu, Beute zu lähmen oder Feinde abzuwehren. Es ist wichtig, Giftschlangen zu erkennen und sich vor ihnen zu schützen, da ihr Biss für Menschen oft lebensbedrohlich sein kann. Es ist ratsam, in Gebieten, in denen Giftschlangen vorkommen, vorsichtig zu sein und im Zweifelsfall einen Experten um Rat zu fragen. **
-
Können Schlangen Gift spucken?
Können Schlangen Gift spucken? Ja, einige Schlangenarten wie die Kobra und die Klapperschlange können tatsächlich Gift spucken. Dieses Verhalten dient meist der Verteidigung und kann potenzielle Feinde abschrecken oder blenden. Das Gift wird dabei aus speziellen Drüsen im Maul der Schlange herausgespritzt und kann je nach Art und Menge unterschiedlich stark wirken. Es ist wichtig, sich vor giftspuckenden Schlangen in Acht zu nehmen und einen respektvollen Abstand zu wahren. **


Warum haben Schlangen Gift?
Schlangen haben Gift, um sich vor Feinden zu verteidigen und Beute zu erlegen. Das Gift dient ihnen als effektive Waffe, um potenzielle Bedrohungen abzuwehren oder Beute zu lähmen. Es ermöglicht ihnen auch, ihre Nahrung leichter zu verdauen, da sie ihre Beute oft im Ganzen verschlingen. Die Evolution hat Schlangen mit dieser Fähigkeit ausgestattet, um ihre Überlebenschancen zu erhöhen und sich in ihrer Umgebung erfolgreich zu behaupten. Insgesamt ist das Gift für Schlangen ein wichtiges Werkzeug, um zu jagen, zu überleben und sich fortzupflanzen. **
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
Top-Angebote
Produkte zum Begriff Fraud Detection:
-
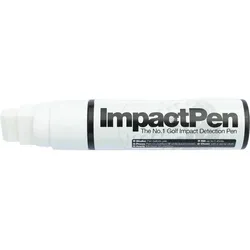
ImpactPen Detection MarkerImpact Pen Golf Impact Marker Revolutionieren Sie Ihr Golftraining: Der Impact Pen Golf Impact Marker ist der erste und einzige Stift, der eine Farbschicht auf Ihre Schlagfläche aufträgt. Nach jedem Schlag zeigt ein klarer Abdruck präzise, wo Sie den Ball getroffen haben – perfekt für gezieltes Techniktraining. Präzision trifft auf Innovation Der Golf Impact Marker von Impact Pen ist ein revolutionäres Trainingswerkzeug, das Ihnen sofortiges visuelles Feedback zu Ihrem Ballkontakt liefert. Anders als herkömmliche Sprays trägt dieser innovative Stift eine dünne Farbschicht präzise auf Ihre Schlagfläche auf. Nach jedem Schlag sehen Sie exakt, wo Sie den Ball getroffen haben – Sweet Spot, Toe oder Heel werden sofort sichtbar. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist der Impact Pen extrem ergiebig und hält deutlich länger als vergleichbare Produkte. Das präzise Auftragen ermöglicht Ihnen gezieltes Training: Markieren Sie einzelne Bereiche auf der Schlagfläche, um spezifische Aspekte Ihrer Technik zu verbessern. Dabei gibt es keine Streuverluste wie bei Spray-Lösungen. Nach dem Training lässt sich die Farbschicht mühelos wieder abwischen. Produktdetails Revolutionäres Stift-System für präzise Farbauftrag auf die Schlagfläche Sofortiges visuelles Feedback nach jedem Schlag Zeigt exakt, wo der Ball getroffen wurde (Sweet Spot, Toe, Heel) Ergiebig: Reicht für bis zu 2000 Schläge Präzises Auftragen ohne Streuverluste Ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche Kompakte Stift-Größe – einfach zu transportieren Leicht abwischbar nach dem Training Technische Daten Merkmal Angabe Produkttyp Impact Marker Stift Reichweite Bis zu 2000 Schläge Anwendung Farbauftrag auf Schlagfläche Format Stift (kompakte Größe) Marke Impact Pen Entfernung Leicht abwischbar Verwendung Training, Technikanalyse Eigenschaften Präzises Feedback: Zeigt exakt, wie und wo der Ball die Schlagfläche getroffen hat Einzigartige Stift-Technologie: Erster und einziger Marker-Stift auf dem Markt für Schlagflächen Extrem ergiebig: Bis zu 2000 Schläge Reichweite – deutlich wirtschaftlicher als Spray-Alternativen Gezieltes Training: Markieren Sie einzelne Bereiche der Schlagfläche für spezifisches Techniktraining Keine Verschwendung: Präzise Auftragung ohne Streuverluste wie bei Spray-Produkten Kompakt und portabel: Kleineres Format als Spray – passt in jede Golftasche Einfache Handhabung: Schnelles Auftragen und müheloses Abwischen nach dem Training Ideal für Technikverbesserung: Perfektes Werkzeug für Golfer, die am Sweet Spot-Kontakt arbeiten möchten Fazit Der Impact Pen Golf Impact Marker ist ein innovatives Trainingswerkzeug für alle Golfer, die ihre Schlagtechnik systematisch verbessern möchten. Als erster und einziger Stift seiner Art bietet er präzises visuelles Feedback zu jedem Ballkontakt und zeigt Ihnen sofort, ob Sie den Sweet Spot getroffen haben. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist er deutlich ergiebiger als herkömmliche Spray-Lösungen. Die präzise Auftragung ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche ohne Verschwendung durch Streuverluste. Dank kompakter Größe passt er in jede Golftasche und lässt sich nach dem Training mühelos wieder abwischen. Ein Must-have für ambitionierte Golfer, die an ihrem Sweet Spot-Kontakt arbeiten und ihre Schlagqualität nachhaltig verbessern möchten. Angaben zum Hersteller: Impact Pen UG Luxemburger Straße 38 50354 Hürth Deutschland E-Mail: info@noahknoopgolf.de15,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Biss, Levon: MicrosculptureMicrosculpture , Portraits of Insects , > , Erscheinungsjahr: 20171010, Produktform: Leinen, Autoren: Biss, Levon, Seitenzahl/Blattzahl: 144, Abbildungen: 144 color photographs, Themenüberschrift: PHOTOGRAPHY / Subjects & Themes / Plants & Animals, Keyword: Microsculpture Portraits of Insects 9781419726958, Fachschema: Englische Bücher / Sachbuch / Natur~Entomologie~Insekt~Kerbtier~Kerf~Mensch / Fotobände~Porträt (Fotografie, Kunst)~Natur / Kunst, Fotografie, Literatur, Fachkategorie: Porträtfotografie~Tierwelt und Natur (Stillleben, Landschaften usw.)~Spezielle Techniken in der Fotografie, Imprint-Titels: Abrams Books, Warengruppe: HC/Tiere/Jagen/Angeln, Fachkategorie: Tierwelt: Schmetterlinge, Insekten und Spinnen: Sachbuch, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Abrams & Chronicle Books, Verlag: Abrams & Chronicle Books, Länge: 312, Breite: 261, Höhe: 22, Gewicht: 1308, Produktform: Gebunden, Genre: Importe, Genre: Importe, Seitenzahl: n.pag.,35,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist fraud@operations.cardcomplete.com ein sicherer Absender?
Es ist schwierig, die Sicherheit eines Absenders allein anhand der E-Mail-Adresse zu beurteilen. Es ist möglich, dass diese E-Mail-Adresse von Betrügern verwendet wird, um sich als Cardcomplete auszugeben. Es ist ratsam, vorsichtig zu sein und verdächtige E-Mails zu überprüfen, bevor man auf sie antwortet oder persönliche Informationen preisgibt. **
-
Was ist ein HTML-Fraud-Virus?
Ein HTML-Fraud-Virus ist eine Art von Malware, die in HTML-Code eingebettet ist und dazu dient, betrügerische Aktivitäten durchzuführen. Dies kann beispielsweise das Umleiten von Benutzern auf gefälschte Websites oder das Sammeln von persönlichen Daten sein. Der Virus verbreitet sich oft über infizierte Websites oder E-Mail-Anhänge. **
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
Ähnliche Suchbegriffe für Fraud Detection
-
Greisser, Joe: Gefahr! Gefahr?Gefahr! Gefahr? , Wie können Kinder einen gesunden Umgang mit Angst entdecken? Dieses Kinderbuch rund um die Burggemeinschaft vermittelt, worum es bei der Angst wirklich geht: Sie dient der Sicherheit. Auf seiner Morgenrunde ruft der aufmerksame Wachmann plötzlich mit stockender Stimme: 'Eine Ratte!' Er kriegt es mit der Angst zu tun und schleicht auf zittrigen Beinen in die entgegengesetzte Richtung. Als die Burggemeinschaft am Nachmittag auf einer Wanderung ist, wird es noch schlimmer: Nun fürchtet er sich sogar vor den knarrenden Brettern des Wehrganges und vor einem Wespennest! Dass die Vorsicht des Wachmannes aber auch lebenswichtig sein kann, erleben die Burgbewohner:innen am nächsten Tag auf eindrückliche Weise. 'Endlich ein Angst-Kinderbuch mit einem frischen Ansatz: Nicht gegen die Angst sondern mit ihr!' , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20241020, Produktform: Leinen, Titel der Reihe: Burggemeinschaft##, Autoren: Greiser, Joe, Illustrator: Weber, Adrian, Seitenzahl/Blattzahl: 54, Keyword: Angst; Angststörungen; Psyche; Selbstwirksamkeit, Fachschema: Angst / Ratgeber~Angst / Phobie~Phobie~Bilderbuch, Fachkategorie: Umgang mit Angst und Phobien~Kinder/Jugendliche: Persönliche und soziale Themen: Sorgen, Angst~Bilderbücher mit Erzähltexten, Interesse Alter: empfohlenes Alter: ab 8 Jahre~Relating to people with learning disorders, difficulties or disabilities~Bezug zu Menschen mit versteckten oder unsichtbaren Behinderungen / Störungen, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 12, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 15, Gewicht: 332, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Schlangen spritzen Gift?
Welche Schlangen spritzen Gift? Giftschlangen gehören zu den Gattungen wie Vipern, Kobras und Seeschlangen. Diese Schlangen haben spezielle Giftdrüsen, die Gift produzieren und über spezielle Zähne oder Kiefer in ihre Beute injizieren können. Das Gift dient dazu, Beute zu lähmen oder Feinde abzuwehren. Es ist wichtig, Giftschlangen zu erkennen und sich vor ihnen zu schützen, da ihr Biss für Menschen oft lebensbedrohlich sein kann. Es ist ratsam, in Gebieten, in denen Giftschlangen vorkommen, vorsichtig zu sein und im Zweifelsfall einen Experten um Rat zu fragen. **
-
Können Schlangen Gift spucken?
Können Schlangen Gift spucken? Ja, einige Schlangenarten wie die Kobra und die Klapperschlange können tatsächlich Gift spucken. Dieses Verhalten dient meist der Verteidigung und kann potenzielle Feinde abschrecken oder blenden. Das Gift wird dabei aus speziellen Drüsen im Maul der Schlange herausgespritzt und kann je nach Art und Menge unterschiedlich stark wirken. Es ist wichtig, sich vor giftspuckenden Schlangen in Acht zu nehmen und einen respektvollen Abstand zu wahren. **
-
Warum haben Schlangen Gift?
Schlangen haben Gift, um sich vor Feinden zu verteidigen und Beute zu erlegen. Das Gift dient ihnen als effektive Waffe, um potenzielle Bedrohungen abzuwehren oder Beute zu lähmen. Es ermöglicht ihnen auch, ihre Nahrung leichter zu verdauen, da sie ihre Beute oft im Ganzen verschlingen. Die Evolution hat Schlangen mit dieser Fähigkeit ausgestattet, um ihre Überlebenschancen zu erhöhen und sich in ihrer Umgebung erfolgreich zu behaupten. Insgesamt ist das Gift für Schlangen ein wichtiges Werkzeug, um zu jagen, zu überleben und sich fortzupflanzen. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.